CVE-2023-54391:Proxmox VE 真實入侵事件技術分析
從身分驗證繞過、root@pam、vncshell 到 SSH/Komari 持久化
技術事件分析報告|2026 年 10 月|公開版
研究與撰寫:耘鼎科技 GERTECH
摘要|CVE-2023-54391 雖以 2023 為編號年份,但直到 2026 年 9 月才因真實受害事件與官方公告進入公開視野。本案確認 PVE TCP/8006 當時直接暴露公網,隨後出現非本人 root@pam、vncshell、陌生 SSH Public Key、未授權 Komari,並確認 pveproxy 遭 stop/disable,8006 Web/API 管理入口隨之不可用。整體攻擊鏈與 CVE-2023-54391 高度吻合;但缺乏原始 Initial HTTP Request,因此本文仍將 CVE 歸因標示為「高度疑似/最可能」,而非已確認。
EXECUTIVE ASSESSMENT|事件判定
確認遭入侵|確認未授權 root@pam|確認 Host Shell|確認 SSH Key 異常|確認 pveproxy 人為停用與 8006 Web/API 入口消失
Initial Access:CVE-2023-54391 高度疑似,為目前最符合證據的假說;仍待原始 Web/API Access Log 或等價直接證據定案。
OBSERVED ATTACK CHAIN
01 / 8006 公網曝露 → 02 / root@pam → 03 / vncshell → 04 / SSH / Komari → 05 / pveproxy 停用 → 06 / 8006 消失
Internet Exposure → Unauthorized Session → Host Shell → Persistence → Management Service Disabled
一、漏洞概要
CVE-2023-54391 是 Proxmox VE 核心認證元件 libpve-access-control 的身分驗證邏輯漏洞。Proxmox 官方 PSA-2026-00043-1 明確列出的受影響套件範圍為 libpve-access-control >= 7.0-7 且 < 8.0.4,約對應 PVE 7.0 至 7.4,以及初期 PVE 8.0。PVE 7 已於 2024 年 7 月進入 EOL。漏洞程式路徑在 2023 年 7 月的例行重構中被關閉,修正隨 8.0.4 發布;但當時並不知道存在 Authentication Bypass,因此該變更不是安全修補,也未被識別為需要回補至 PVE 7 的安全修正。
漏洞核心在 TFA Challenge 流程:特製登入要求可能使系統錯誤跳過原本應執行的密碼驗證;若目標帳號未設定第二因素,攻擊者可能取得有效 PVE Authentication Ticket。對 root@pam 而言,這等同取得高度權限的 PVE 管理 Session。
二、為什麼是 CVE-2023,卻在 2026 年 9 月爆發?
CVE-2023-54391 最容易造成誤解的地方,就是編號中的「2023」。這個年份並不代表漏洞在 2023 年已經公開。根據 Proxmox 於 2026 年 9 月 1 日發布的 PSA-2026-00043-1,存在問題的認證程式路徑其實在 2023 年 7 月、Proxmox VE 8.0 的例行程式重構中就被關閉;然而當時開發團隊並不知道該程式碼存在 Authentication Bypass,該變更也不是安全修補,因此沒有被識別為需要回補至 PVE 7 分支的安全修正。
結果是:PVE 8.0.4 之後因程式碼已改寫而不再具有該漏洞,但已進入 EOL 的 PVE 7.x 長期保留了原始弱點。直到 2026 年 8 月底至 9 月初出現多起真實入侵回報,9 月 1 日漏洞細節、PoC/研究資訊與 Proxmox 官方 PSA 相繼公開,CVE-2023-54391 才正式進入大眾視野。換言之,這是一個「2023 年已在新版程式碼中無意消失,2026 年才被辨識、命名並公開」的漏洞。
公開後的武器化速度極快。CrowdSec 在 2026 年 9 月 4 日部署偵測規則後,當天即觀察到 901 筆符合 CVE-2023-54391 利用模式的 signals;9 月 4–6 日三天共 1,210 筆,單日最多觀察到 58 個來源位址。這些數字代表符合 exploit pattern 的請求/訊號,不等同 1,210 次成功入侵。公開 Nuclei Template 也讓利用門檻降低到單一 HTTP POST 即可自動化驗證的程度,因此足以支持「漏洞公開後迅速出現大規模自動化 exploitation attempts」的判斷。
本次事件亦呈現出高度自動化的特徵:非本人 root@pam 認證後,極短時間內即建立 vncshell,後續再出現 SSH Public Key、未授權 Komari 遠端管理端點與 pveproxy stop/disable 等持久化或控制行為。這種「掃描 → 認證繞過 → Root Shell → Persistence」快速連續的節奏,與自動化攻擊框架相符。然而,目前沒有足夠公開證據可以證明攻擊端必然由 AI Agent 自主執行;因此本文將其描述為「疑似自動化、可能結合 AI 輔助的攻擊活動」,而不直接宣稱已證實為 AI 自主入侵。
證據界線:目前公開遙測可支持大規模自動化掃描與利用;本案快速進入 Shell 與持久化亦呈現自動化特徵。但現階段沒有可驗證證據證明攻擊決策由自主 AI Agent 完成,因此本文不將「AI 自主入侵」列為已確認事實。
三、從 PVE Session 到 Host Root Shell
CVE-2023-54391 本身應準確描述為 Authentication Bypass,而不是直接的 Linux RCE。真正危險之處在於:具備足夠權限的 PVE Session 可使用平台原生的 Node Shell/Console 功能,因此攻擊者不一定需要再利用第二個 RCE。
疑似 CVE-2023-54391
↓
Unauthorized `root@pam` Session
↓
PVE Node Shell / `vncshell`
↓
Linux Root Command Execution
↓
Persistence / Defense Evasion
四、事件證據:未授權 root@pam 與 vncshell
本事件另確認:受害 PVE 的 TCP/8006 管理介面當時直接暴露於公網。這使外部攻擊者具備直接接觸 PVE Web/API 登入端點的網路條件,與 CVE-2023-54391 的遠端利用前提一致。此項證據會提高該 CVE 作為 Initial Access Vector 的可能性,但單憑 8006 公網曝險仍不足以證明實際利用。
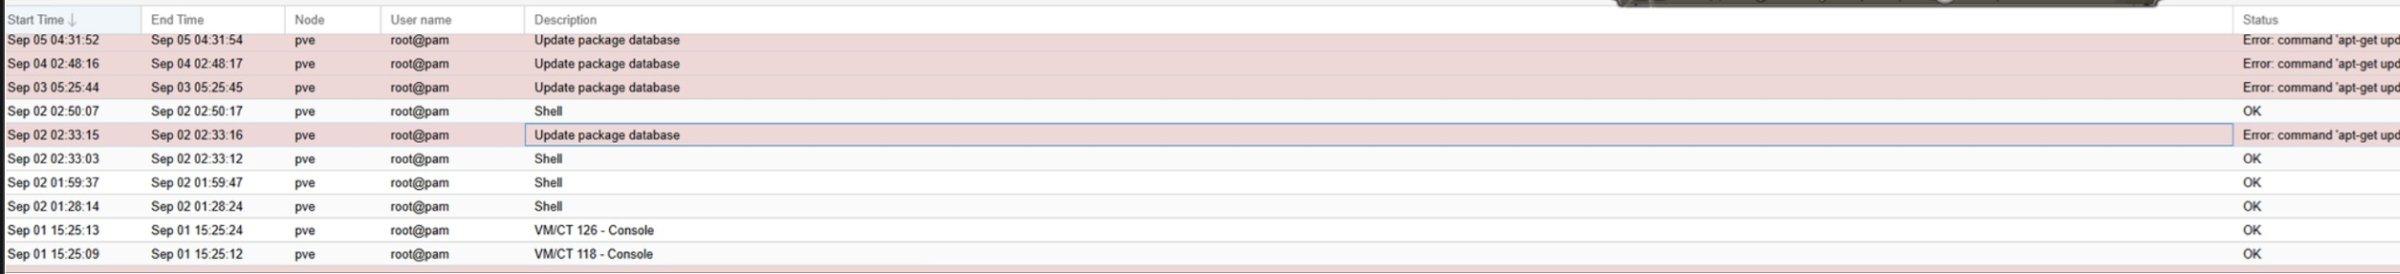
受害主機 Cluster Log 顯示,自 9 月 1 日起出現多筆 root@pam successful auth;系統管理者已確認相關登入並非本人操作。9 月 2 日更連續出現 vncshell Task,包含約 01:28、01:59、02:33、02:50 等時間點。部分事件中 successful auth 與 vncshell 建立僅相隔約一秒,顯示取得 PVE 認證後立即建立 Host Shell 的行為。
圖 1 PVE Cluster Log:非本人 root@pam successful auth 與多筆 vncshell 紀錄。
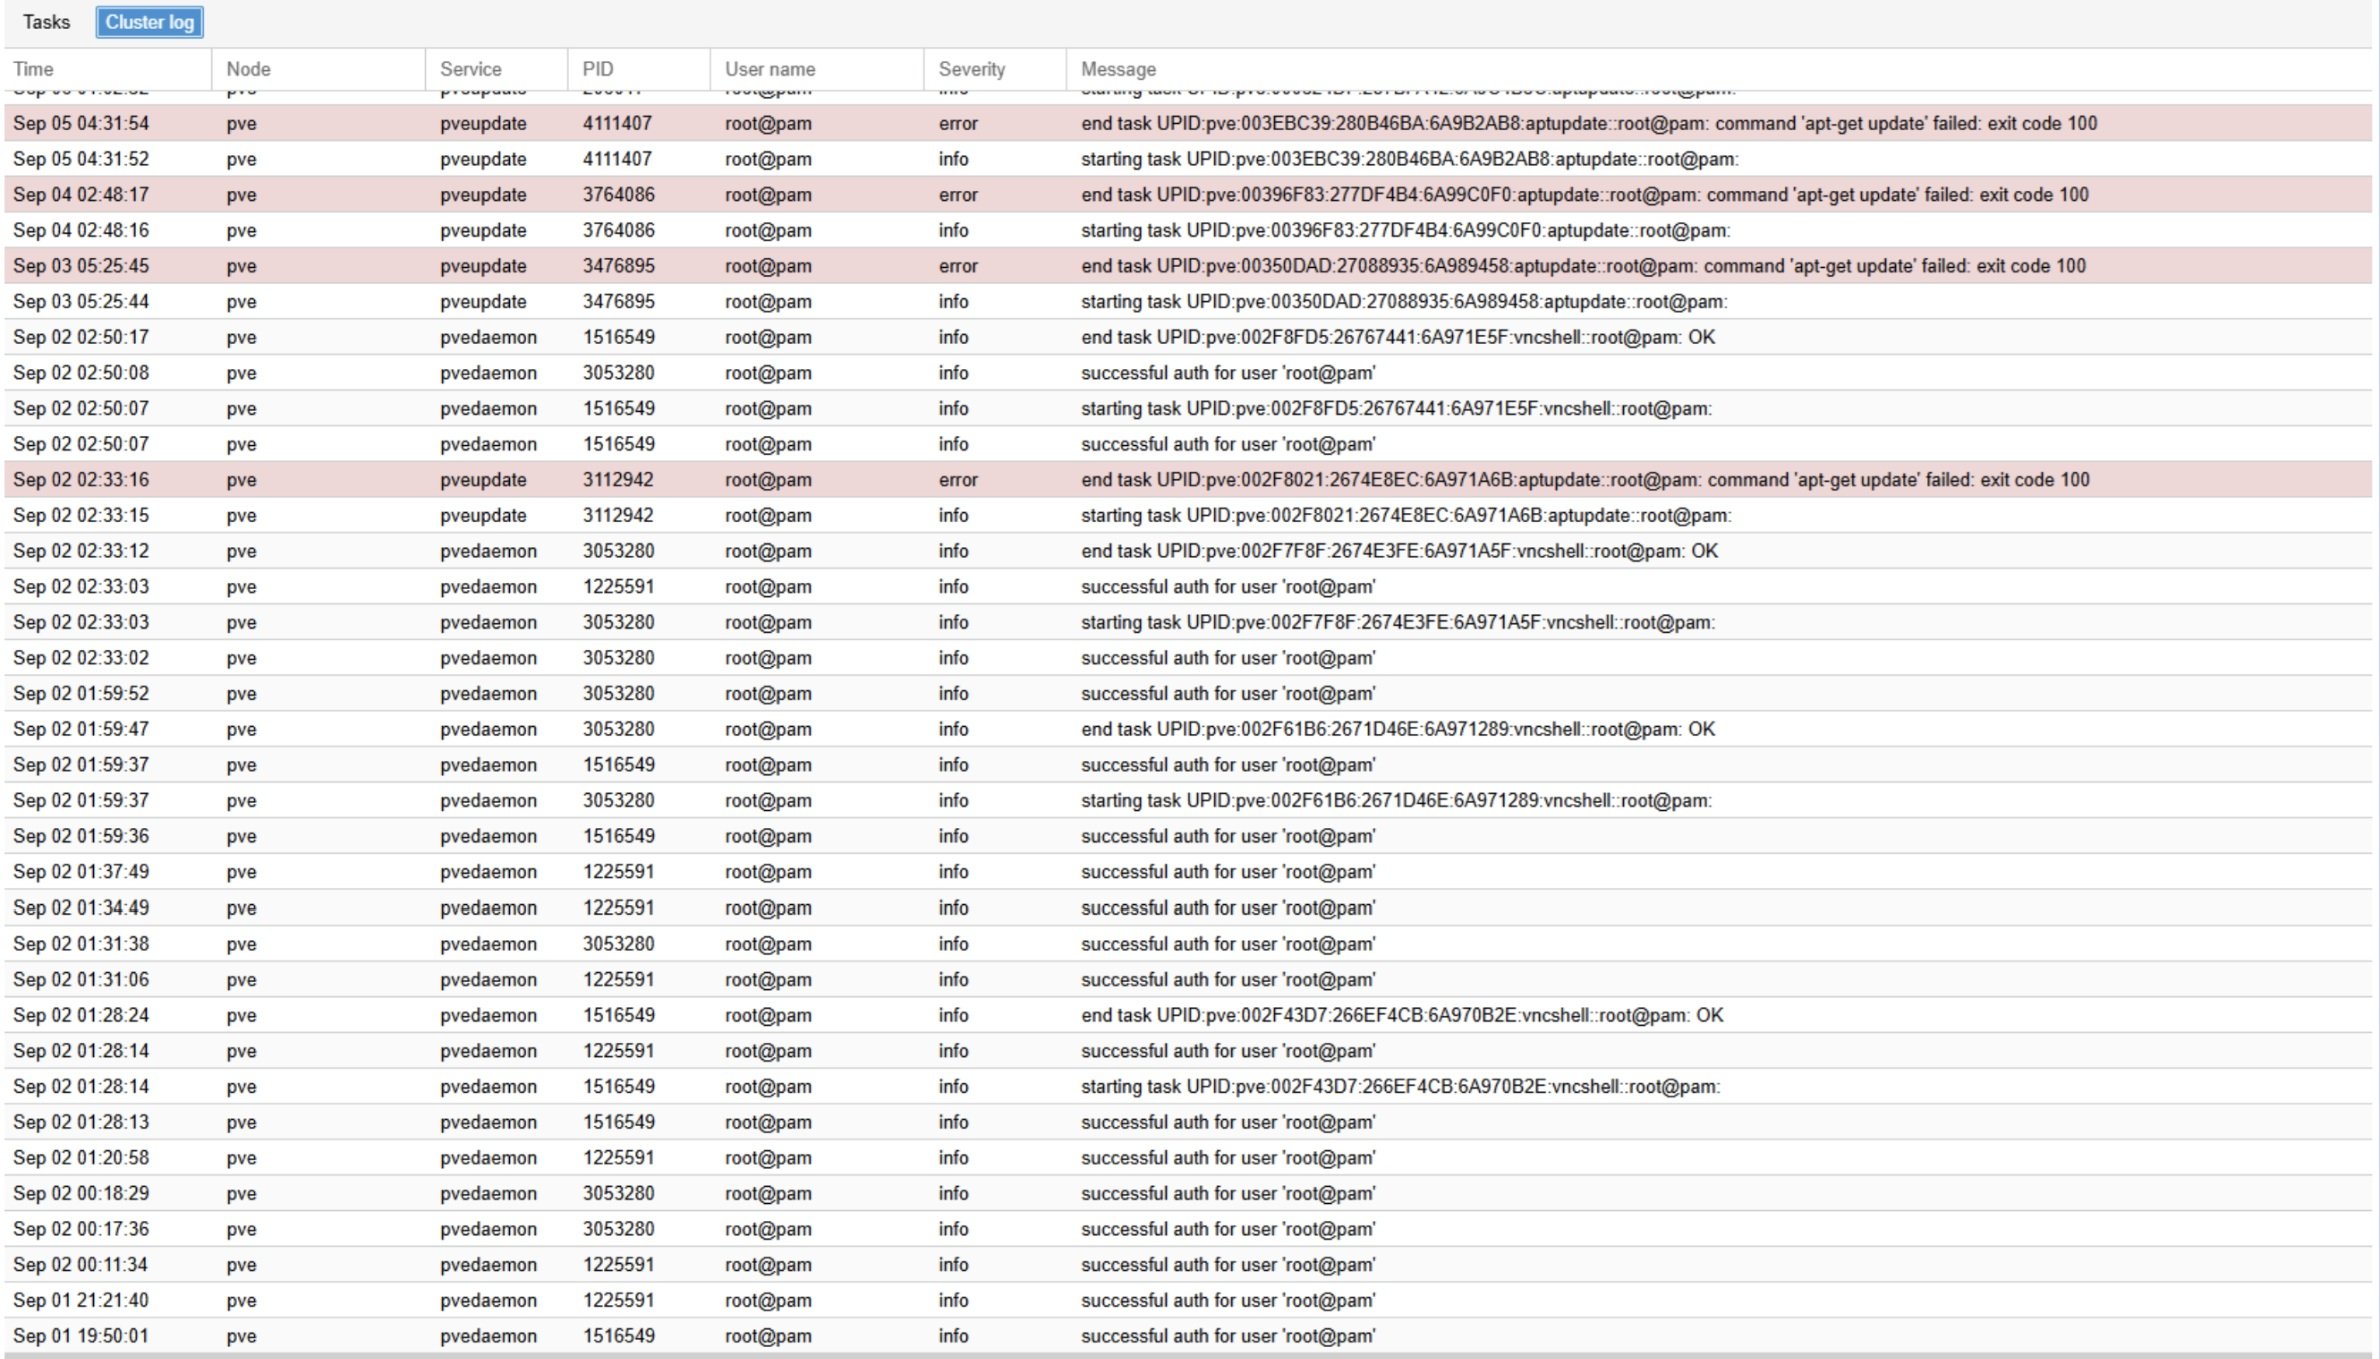
圖 2 PVE Tasks:9 月 2 日多次 Shell 工作階段,以及 9 月 1 日 VM/CT Console 操作。
五、後續持久化與管理面破壞
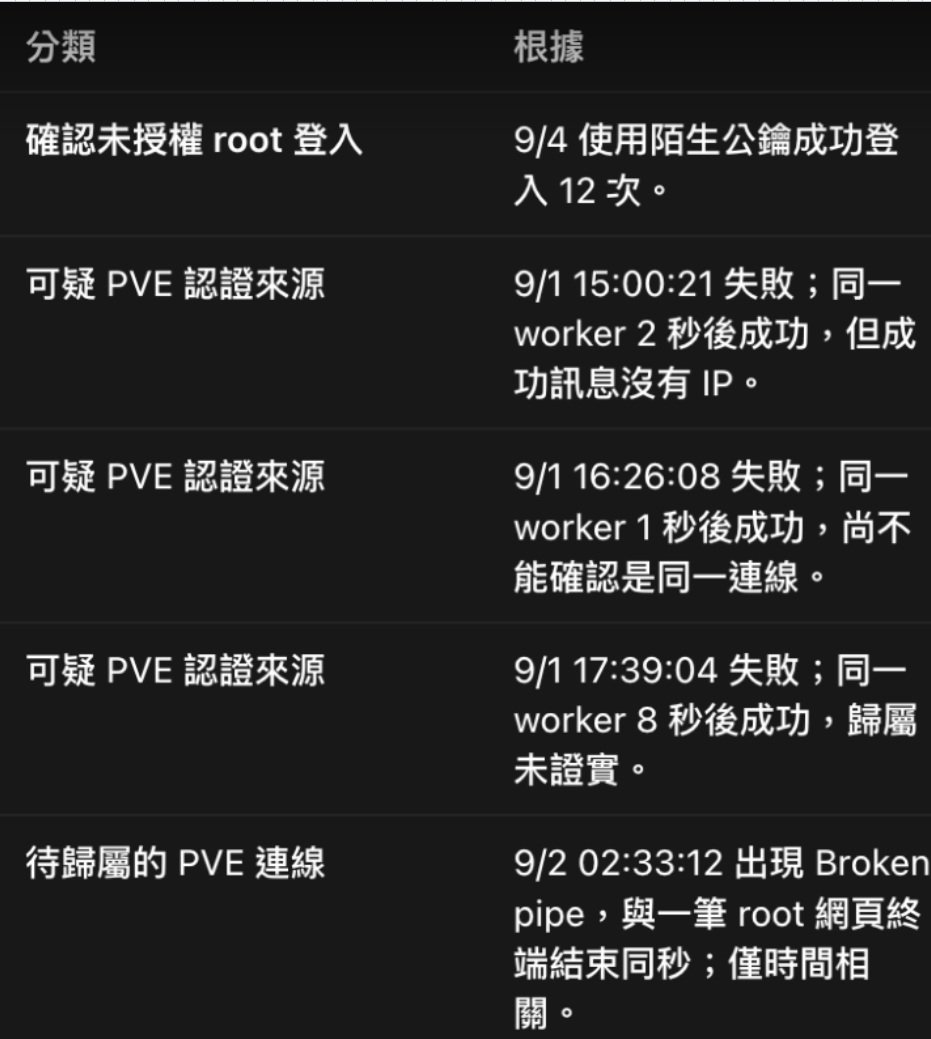
後續調查另發現陌生 SSH Public Key 曾成功登入 root 多次;bash history 顯示 pveproxy 曾遭人為 stop 並設定 disable。事件現場亦確認原本直接暴露於公網的 TCP/8006 Web 管理入口隨後無法存取。依 Proxmox 官方文件,pveproxy 是對外提供 PVE API 的 HTTPS Proxy,預設監聽 TCP/8006,因此「pveproxy 被停用」與「8006 Web/API 入口消失」在技術上相互吻合。這項證據可確認管理面服務遭人為停用;但攻擊者停用服務的具體動機仍不得僅憑此行為推定。
圖 3 事件關聯摘要:陌生 root 公鑰登入、PVE 認證異常與待歸屬連線。
六、發現未授權 Komari 遠端管理端點
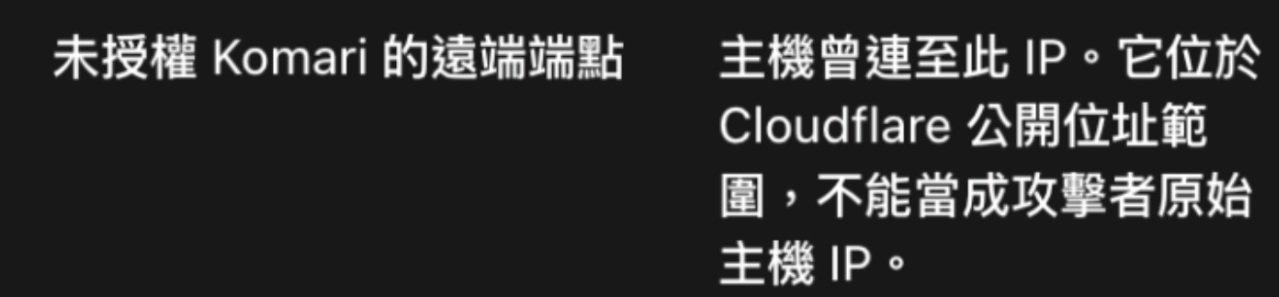
在另一組事件紀錄中,受害主機亦曾連線至未經授權的 Komari 遠端端點。Komari 本身屬主機監控/管理工具,不能僅因軟體名稱就定義為惡意程式;但本事件中該 Agent/端點並非管理者合法部署,因此在事件脈絡下應視為疑似攻擊者建立的 Remote Management/Persistence Channel。
觀測到的目的 IP 位於 Cloudflare 公開位址範圍,因此該 IP 不應直接歸因為攻擊者 Origin IP。後續取證應優先保存 Komari 的 Server URL、Domain/SNI、設定檔、Agent Token、Binary Hash、安裝路徑、systemd Unit、檔案時間戳與 DNS/Network Timeline。
圖 4 受害主機出現未授權 Komari 遠端端點;觀測 IP 位於 Cloudflare 公開位址範圍,不作 Origin 歸因。
七、目前重建的攻擊鏈
| 階段 | 觀測行為 | 判定 |
|---|---|---|
| Initial Access | 疑似利用 CVE-2023-54391 取得 root@pam PVE Session | 高度疑似,待 access log 證實 |
| Valid Session | 多筆非本人 root@pam successful auth | 已確認未授權活動 |
| Execution | VM/CT Console、vncshell / Node Shell | 已確認 |
| Persistence | 陌生 SSH Public Key 成功登入 root | 已確認異常 |
| Persistence / C2 | 未授權 Komari 遠端管理端點 | 高度可疑 |
| Defense Evasion / Impact | pveproxy stop / disable | 高度可疑人工操作 |
八、與公開受害案例的對照
Proxmox 官方論壇於 2026 年 8 月 31 日起出現 PVE 7 非授權入侵討論,9 月 1 日公開 PSA-2026-00043-1。公開受害案例亦回報 9 月 1–2 日遭入侵,以及 SSH 後門、systemd persistence、eBPF rootkit 等後續活動。本事件的發生時間與 TTP 具有高度重疊,但時間與手法相似只能作為外部佐證,不能單獨完成攻擊者或漏洞歸因。
九、事件處置建議
重要:若環境只有「受影響但尚無入侵跡象」,重點是升級與降低管理面曝險;若已出現未授權 root@pam、vncshell、陌生 SSH Key 或未知遠端管理 Agent,則應以 Incident Response 處理。此時單純更新套件、修改密碼或重新啟動服務,不能證明攻擊者已失去存取能力。
-
立即隔離已確認遭入侵的 Hypervisor,避免持續對外連線與橫向移動。
-
完整保全 pveproxy、pvedaemon、SSH、systemd、journal、shell history 與網路紀錄。
-
稽核 /root/.ssh/authorized_keys、未知 systemd Service/Timer、Komari Agent 與其他遠端管理工具。
-
Rotation 管理密碼、API Token、SSH Key 與曾存放於 Hypervisor 的 Secret。
-
確認 libpve-access-control 套件版本;PVE 7 已 EOL,不應只以單一修補作為長期處置。
-
若 Host Root Compromise 已成立,建議由可信來源重建 Hypervisor,而非僅移除目前已知 IOC。
鑑識證據分級
| 項目 | 目前判定 |
|---|---|
| 系統遭未授權高權限存取 | 確認 |
非本人 root@pam 認證 | 確認 |
PVE vncshell / Host Shell | 確認 |
| SSH Public Key 異常持久化 | 確認異常 |
| Komari 遠端管理端點 | 高度疑似未授權 Persistence / Remote Management |
pveproxy stop / disable | 確認存在人工操作跡象 |
| CVE-2023-54391 為 Initial Access | 高度疑似,且為目前最符合證據的假說 |
| 自主 AI Agent 完成整條入侵 | 未證實;僅能確認高度自動化 exploitation 特徵 |
十、結論
目前證據已足以確認受害 PVE 存在未授權高權限操作與 Host Shell 存取,並伴隨 SSH 與 Komari 兩類疑似持久化/遠端控制機制,以及 pveproxy 被人為停用。加上事件發生於 2026 年 9 月 1–2 日、TCP/8006 當時直接暴露公網,且公開受害案例在相同時間窗口出現高度相似的 PVE 7 入侵活動,CVE-2023-54391 是目前最符合證據的 Initial Access 假說。惟在取得原始 /api2/json/access/ticket 請求、來源 IP 或等價直接證據以前,本文仍以「高度疑似/最可能」而非「已確認利用」表述。
對企業而言,真正的風險不是單一 PVE 登入被繞過,而是 Hypervisor 管理平面一旦失陷,攻擊者可能直接跨越至 Host Root,進一步控制虛擬機、容器、儲存與內部管理網路。因此,已出現 Root-Level Compromise 的 Hypervisor 應被視為失去可信狀態。
研究、事件分析與撰寫|耘鼎科技 GERTECH
事件應變與技術支援
若您的 Proxmox VE 環境仍使用受影響版本,或已發現異常 root@pam 登入、未知 SSH Key、Node Shell、異常遠端連線等跡象,建議不要只進行版本更新或密碼修改。
耘鼎科技 GERTECH 可協助:
-
CVE-2023-54391 受影響版本與對外曝險確認
-
Proxmox VE 入侵跡象與 Log 鑑識分析
-
SSH Key、systemd、Rootkit 與其他持久化機制排查
-
異常連線、IOC 與遠端管理端點分析
-
受害主機攻擊時間線重建與 Initial Access 關聯
-
Proxmox VE 修補、隔離與管理面安全強化
-
已遭入侵 Hypervisor 的復原、Credential Rotation 與可信重建評估
若懷疑 PVE 主機已遭利用,請優先保全證據,避免直接清除 Log、刪除可疑檔案或重新啟動主機,以免破壞事件時間線與後續鑑識資料。
如需確認環境是否受影響、修補方式或已發生入侵後的事件處置,可來訊聯繫耘鼎科技 GERTECH,由資安團隊協助評估。
參考資料
-
Proxmox Security Advisory / Support Forum:PSA-2026-00043-1 — Authentication bypass in EOL Proxmox VE 7 release.
-
Proxmox Support Forum:Proxmox VE 7 is vulnerable to some type of 0day/RCE non auth(2026-08-31 起之事件討論)。
-
Margrop:PVE Authentication Bypass CVE-2023-54391 Security Guide(2026-09-19)。
-
Prepaid-Host:Proxmox VE 7 身分驗證繞過技術說明。
-
CrowdSec(2026-09-07):CVE-2023-54391 Proxmox VE Authentication Bypass exploitation telemetry;9/4–9/6 共 1,210 signals,並明確說明 signals 不等同成功入侵。
-
Proxmox PSA-2026-00043-1(2026-09-01):Authentication bypass in EOL Proxmox VE 7 release;受影響
libpve-access-control >= 7.0-7 且 < 8.0.4。 -
Proxmox Support Forum 公開受害案例:有單一組織回報 2026/9/1–9/2 期間 22 個 PVE 7.4 nodes 遭入侵,8006 對外開放,後續發現 systemd 維持的 eBPF rootkit;此為第三方受害者陳述,作為 TTP 對照而非本案直接證據。